Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
Was sind die wichtigsten Schritte beim Patching von Software, um Sicherheitslücken zu schließen?
Die wichtigsten Schritte beim Patching von Software sind: regelmäßige Überprüfung auf verfügbare Patches, Installation der Patches so schnell wie möglich und anschließende Überprüfung der Wirksamkeit der Patches durch Tests. Es ist wichtig, dass alle Systeme und Anwendungen regelmäßig gepatcht werden, um potenzielle Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. **
Wie können Patching-Tools dabei helfen, die Sicherheit und Stabilität von Software-Systemen zu gewährleisten?
Patching-Tools können automatisch Sicherheitslücken in Software identifizieren und beheben, um potenzielle Angriffspunkte zu schließen. Durch regelmäßige Updates können Patching-Tools auch die Stabilität von Software verbessern, indem sie Fehler und Leistungsprobleme beheben. Dadurch wird die Gesamtsicherheit und Zuverlässigkeit von Software-Systemen erhöht. **


Ähnliche Suchbegriffe für Patching
Top-Angebote
Produkte zum Begriff Patching:
-
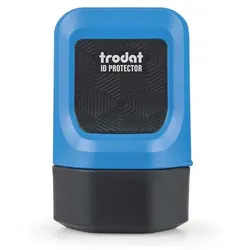
genialo Datenschutz-Stempelroller gelbDatenschutz wird zu Recht groß geschrieben und das nicht nur bei digitalen Daten, sondern auch in Bezug auf alle möglichen sensiblen Daten in Papierform, wie sie jeden Tag im Büro eintreffen. Auch hier gibt es immer wieder Texte, deren Inhalte nicht für jedermann bestimmt sind. Mit dem innovativen Datenschutz-Stempelroller lassen sich solche Texte schnell und sicher unkenntlich machen. Er liegt gut in der Hand und ist kinderleicht in der Anwendung: Einfach über die entsprechenden Passagen rollen und schon ist der Text nicht mehr lesbar. Der Roller ist ideal geeignet, um Adressen, Kundennummern, Bankverbindungen oder andere sensible Daten, die nicht für Fremde bestimmt sind, unleserlich zu machen und damit vor Datenklau zu schützen. Dank seiner kompakten Maße lässt sich der Bürohelfer leicht transportieren und ist somit auch auf Dienstreisen jederzeit einsatzbereit.12,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit?
Die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit sind automatisierte Patch-Management-Tools, manuelle Patch-Installationen und die Verwendung von virtuellen Patching-Lösungen. Automatisierte Tools ermöglichen die automatische Verteilung und Installation von Patches auf Endgeräten, während manuelle Installationen eine manuelle Überprüfung und Installation von Patches erfordern. Virtuelle Patching-Lösungen bieten eine zusätzliche Sicherheitsschicht, indem sie Sicherheitslücken vorübergehend schließen, bis ein offizieller Patch verfügbar ist. **
-
Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von Computersystemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, die von Angreifern ausgenutzt werden könnten. Dies trägt dazu bei, die Angriffsfläche zu verringern und die Sicherheit von Computersystemen und Netzwerken zu erhöhen. Ohne regelmäßiges Patchen können Systeme anfällig für Malware, Exploits und andere Bedrohungen sein, die zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen können. **
-
Was sind die wichtigsten Schritte beim Patching von Software, um Sicherheitslücken zu schließen und das System vor potenziellen Angriffen zu schützen?
1. Regelmäßige Überprüfung auf verfügbare Patches für die installierte Software. 2. Herunterladen und Installation der Patches so schnell wie möglich. 3. Überprüfung der Funktionalität des Systems nach dem Patchen, um sicherzustellen, dass keine Probleme entstanden sind. **
-
Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von IT-Systemen in Unternehmen und Organisationen?
Das regelmäßige Patching von Software und Betriebssystemen ist entscheidend für die Sicherheit von IT-Systemen in Unternehmen und Organisationen, da es Sicherheitslücken schließt und potenzielle Angriffspunkte reduziert. Durch regelmäßiges Patching können Unternehmen und Organisationen ihre Systeme vor bekannten Schwachstellen schützen und das Risiko von Cyberangriffen verringern. Ohne regelmäßiges Patching sind IT-Systeme anfälliger für Malware, Datenlecks und andere Sicherheitsbedrohungen, die zu erheblichen finanziellen und reputativen Schäden führen können. Darüber hinaus kann das regelmäßige Patching dazu beitragen, die Einhaltung von Datenschutzvorschriften und branchenspezifischen Sicherheitsstandards zu gewährleisten. **


Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von IT-Systemen in Unternehmen und Organisationen?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dies trägt dazu bei, die Sicherheit von IT-Systemen in Unternehmen und Organisationen zu erhöhen und das Risiko von Datenverlust oder unbefugtem Zugriff zu minimieren. Darüber hinaus können regelmäßige Patches dazu beitragen, die Einhaltung von Compliance-Vorschriften und Datenschutzbestimmungen zu gewährleisten. **
Was sind die gängigen Methoden zur Durchführung von Patching in der IT-Sicherheit und wie können Unternehmen sicherstellen, dass ihre Systeme und Software regelmäßig gepatcht werden, um Sicherheitslücken zu schließen?
Die gängigen Methoden zur Durchführung von Patching in der IT-Sicherheit umfassen die automatische Aktualisierung von Software, die manuelle Installation von Patches, die Verwendung von Patch-Management-Tools und die Implementierung von Sicherheitsrichtlinien, die regelmäßige Patch-Updates erfordern. Unternehmen können sicherstellen, dass ihre Systeme und Software regelmäßig gepatcht werden, indem sie automatische Updates aktivieren, regelmäßige Sicherheitsüberprüfungen durchführen, Patch-Management-Tools verwenden, um den Patch-Status zu überwachen, und Schulungen für Mitarbeiter anbieten, um die Bedeutung von Patching zu vermitteln. Darüber hinaus ist es wichtig, dass Unternehmen eine klare Patching-Richtlinie und -prozesse implementieren, regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu **
Top-Angebote
Produkte zum Begriff Patching:
-
genialo Datenschutz-Stempelroller gelbDatenschutz wird zu Recht groß geschrieben und das nicht nur bei digitalen Daten, sondern auch in Bezug auf alle möglichen sensiblen Daten in Papierform, wie sie jeden Tag im Büro eintreffen. Auch hier gibt es immer wieder Texte, deren Inhalte nicht für jedermann bestimmt sind. Mit dem innovativen Datenschutz-Stempelroller lassen sich solche Texte schnell und sicher unkenntlich machen. Er liegt gut in der Hand und ist kinderleicht in der Anwendung: Einfach über die entsprechenden Passagen rollen und schon ist der Text nicht mehr lesbar. Der Roller ist ideal geeignet, um Adressen, Kundennummern, Bankverbindungen oder andere sensible Daten, die nicht für Fremde bestimmt sind, unleserlich zu machen und damit vor Datenklau zu schützen. Dank seiner kompakten Maße lässt sich der Bürohelfer leicht transportieren und ist somit auch auf Dienstreisen jederzeit einsatzbereit.12,99 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte beim Patching von Software, um Sicherheitslücken zu schließen?
Die wichtigsten Schritte beim Patching von Software sind: regelmäßige Überprüfung auf verfügbare Patches, Installation der Patches so schnell wie möglich und anschließende Überprüfung der Wirksamkeit der Patches durch Tests. Es ist wichtig, dass alle Systeme und Anwendungen regelmäßig gepatcht werden, um potenzielle Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. **
-
Wie können Patching-Tools dabei helfen, die Sicherheit und Stabilität von Software-Systemen zu gewährleisten?
Patching-Tools können automatisch Sicherheitslücken in Software identifizieren und beheben, um potenzielle Angriffspunkte zu schließen. Durch regelmäßige Updates können Patching-Tools auch die Stabilität von Software verbessern, indem sie Fehler und Leistungsprobleme beheben. Dadurch wird die Gesamtsicherheit und Zuverlässigkeit von Software-Systemen erhöht. **
-
Was sind die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit?
Die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit sind automatisierte Patch-Management-Tools, manuelle Patch-Installationen und die Verwendung von virtuellen Patching-Lösungen. Automatisierte Tools ermöglichen die automatische Verteilung und Installation von Patches auf Endgeräten, während manuelle Installationen eine manuelle Überprüfung und Installation von Patches erfordern. Virtuelle Patching-Lösungen bieten eine zusätzliche Sicherheitsschicht, indem sie Sicherheitslücken vorübergehend schließen, bis ein offizieller Patch verfügbar ist. **
-
Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von Computersystemen und Netzwerken?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, die von Angreifern ausgenutzt werden könnten. Dies trägt dazu bei, die Angriffsfläche zu verringern und die Sicherheit von Computersystemen und Netzwerken zu erhöhen. Ohne regelmäßiges Patchen können Systeme anfällig für Malware, Exploits und andere Bedrohungen sein, die zu Datenverlust, Betriebsunterbrechungen und finanziellen Schäden führen können. **
Ähnliche Suchbegriffe für Patching
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alexa, Felix: Kali Linux Hacking-Tools für DummiesKali Linux Hacking-Tools für Dummies , Sie möchten testen, wie sicher Ihr IT-System ist? Dann hilft Ihnen dieses Buch! Es zeigt Ihnen Schritt für Schritt, wie Sie Ihre Systeme mit Kali Linux auf Herz und Nieren prüfen. Sie lernen, wie Passwörter geknackt werden, wie Sie Schwachstellen von Websites finden, die Konfigurationen von Webservern überprüfen und vieles mehr. Außerdem führen die Autoren Sie in Wireless Attacks, Sniffing, Spoofing und IT-Forensik-Analysen ein. Endlose Theorie? Fehlanzeige! Unter Anleitung ausgewiesener IT-Security-Experten lernen Sie aus der Sicht von Hackern zu denken und Ihre IT-Infrastruktur entsprechend zu sichern. , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230419, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Alexa, Felix~Goretzki, Konstantin~Scheible, Tobias, Seitenzahl/Blattzahl: 408, Themenüberschrift: COMPUTERS / Security / General, Keyword: Betriebssysteme / UNIX; Chemie; Computer-Ratgeber; Informatik; Netzwerke / Sicherheit; Sicherheitsmanagement, Fachschema: Datensicherheit / Netz, Fachkategorie: Open-Source und sonstige Betriebssysteme, Thema: Optimieren, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 239, Breite: 175, Höhe: 25, Gewicht: 730, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte beim Patching von Software, um Sicherheitslücken zu schließen und das System vor potenziellen Angriffen zu schützen?
1. Regelmäßige Überprüfung auf verfügbare Patches für die installierte Software. 2. Herunterladen und Installation der Patches so schnell wie möglich. 3. Überprüfung der Funktionalität des Systems nach dem Patchen, um sicherzustellen, dass keine Probleme entstanden sind. **
-
Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von IT-Systemen in Unternehmen und Organisationen?
Das regelmäßige Patching von Software und Betriebssystemen ist entscheidend für die Sicherheit von IT-Systemen in Unternehmen und Organisationen, da es Sicherheitslücken schließt und potenzielle Angriffspunkte reduziert. Durch regelmäßiges Patching können Unternehmen und Organisationen ihre Systeme vor bekannten Schwachstellen schützen und das Risiko von Cyberangriffen verringern. Ohne regelmäßiges Patching sind IT-Systeme anfälliger für Malware, Datenlecks und andere Sicherheitsbedrohungen, die zu erheblichen finanziellen und reputativen Schäden führen können. Darüber hinaus kann das regelmäßige Patching dazu beitragen, die Einhaltung von Datenschutzvorschriften und branchenspezifischen Sicherheitsstandards zu gewährleisten. **
-
Wie beeinflusst das regelmäßige Patching von Software und Betriebssystemen die Sicherheit von IT-Systemen in Unternehmen und Organisationen?
Das regelmäßige Patchen von Software und Betriebssystemen ist entscheidend, um Sicherheitslücken zu schließen und potenzielle Angriffspunkte zu minimieren. Durch regelmäßige Patches werden bekannte Schwachstellen behoben, was die Angriffsfläche für potenzielle Angreifer verringert. Dies trägt dazu bei, die Sicherheit von IT-Systemen in Unternehmen und Organisationen zu erhöhen und das Risiko von Datenverlust oder unbefugtem Zugriff zu minimieren. Darüber hinaus können regelmäßige Patches dazu beitragen, die Einhaltung von Compliance-Vorschriften und Datenschutzbestimmungen zu gewährleisten. **
-
Was sind die gängigen Methoden zur Durchführung von Patching in der IT-Sicherheit und wie können Unternehmen sicherstellen, dass ihre Systeme und Software regelmäßig gepatcht werden, um Sicherheitslücken zu schließen?
Die gängigen Methoden zur Durchführung von Patching in der IT-Sicherheit umfassen die automatische Aktualisierung von Software, die manuelle Installation von Patches, die Verwendung von Patch-Management-Tools und die Implementierung von Sicherheitsrichtlinien, die regelmäßige Patch-Updates erfordern. Unternehmen können sicherstellen, dass ihre Systeme und Software regelmäßig gepatcht werden, indem sie automatische Updates aktivieren, regelmäßige Sicherheitsüberprüfungen durchführen, Patch-Management-Tools verwenden, um den Patch-Status zu überwachen, und Schulungen für Mitarbeiter anbieten, um die Bedeutung von Patching zu vermitteln. Darüber hinaus ist es wichtig, dass Unternehmen eine klare Patching-Richtlinie und -prozesse implementieren, regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.