Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
Wie lange ist Mononukleose ansteckend?
Mononukleose, auch bekannt als Pfeiffersches Drüsenfieber, ist eine Infektionskrankheit, die durch das Epstein-Barr-Virus verursacht wird. Die Ansteckungszeit für Mononukleose beträgt in der Regel etwa 4-7 Wochen. Während dieser Zeit kann das Virus durch Speichel übertragen werden, insbesondere durch Küssen oder den Austausch von Speichel. Es ist wichtig, während der akuten Phase der Krankheit engen Kontakt mit anderen zu vermeiden, um die Ausbreitung des Virus zu verhindern. Nach der akuten Phase kann das Virus noch für mehrere Monate im Körper vorhanden sein, aber die Ansteckungsgefahr ist in der Regel geringer. **
Ist Mononukleose ohne Küssen übertragbar?
Ja, Mononukleose kann auch durch den Austausch von Speichel übertragen werden, zum Beispiel durch das Teilen von Gläsern oder Besteck. Es ist jedoch weniger wahrscheinlich, dass die Krankheit auf diese Weise übertragen wird, im Vergleich zum Küssen oder engem Kontakt mit einer infizierten Person. **


Ähnliche Suchbegriffe für Mononukleose
Top-Angebote
Produkte zum Begriff Mononukleose:
-
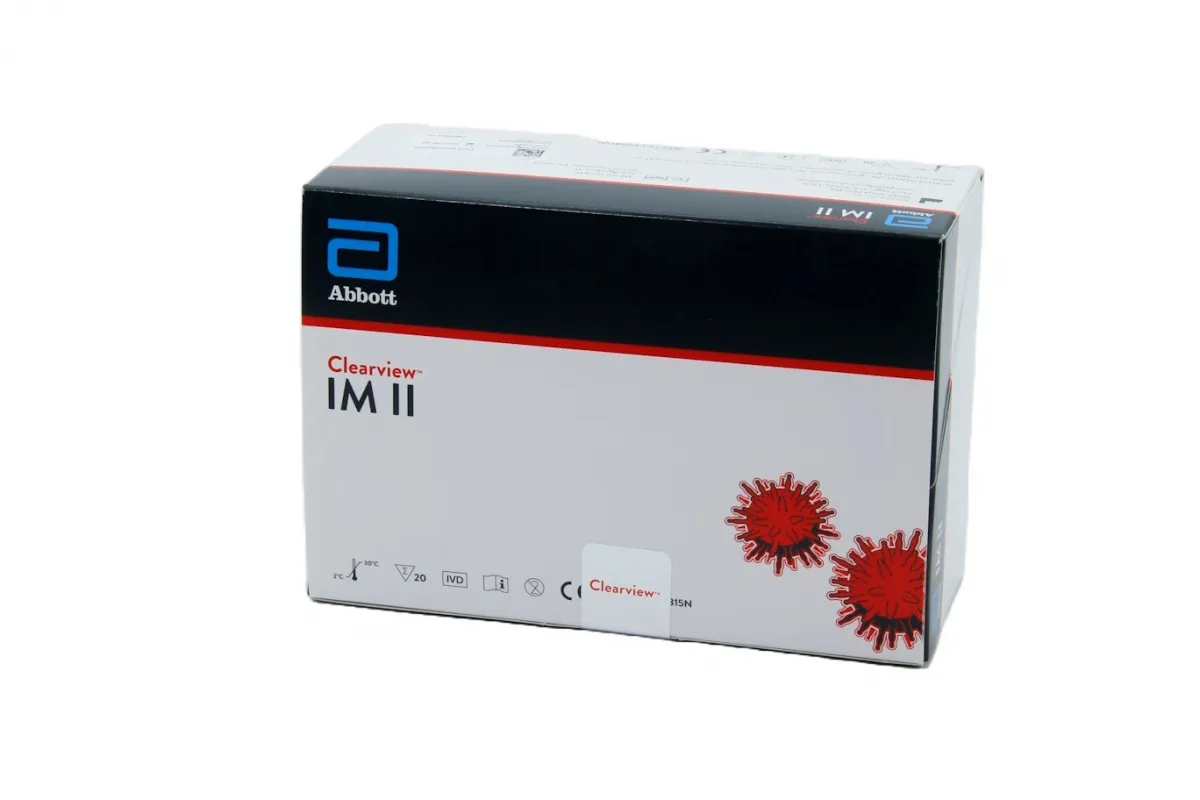
Abbott GmbH Abbott Clearview IM II – Mononukleose-Schnelltest (Pfeiffersches Drüsenfieber), 20 Tests CV506815N.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-tabelle-wrapper { overflow-x: auto; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 16px 20px; border-left: 4px solid rgb(46, 125, 50); } Mononukleose-Schnelltest Abbott Clearview IM II – Pfeiffersches Drüsenfieber, 20 Testkassetten Der Abbott Clearview IM II ist ein Mononukleose-Schnelltest für Praxis, Klinik und Labor. Er weist heterophile Antikörper nach, die der Körper bei einer infektiösen Mononukleose bildet, dem Pfeifferschen Drüsenfieber . Auslöser der Erkrankung ist das Epstein-Barr-Virus (EBV). Der Test arbeitet als Lateral-Flow-Immunoassay mit einem Antigen aus Rindererythrozyten, das diese Antikörper selektiv bindet. Das Ergebnis wird nach 5 Minuten visuell abgelesen, ein Gerät ist nicht nötig. Der Test lässt sich mit Vollblut aus der Vene, Vollblut aus der Fingerbeere, Serum oder Plasma durchführen und passt damit sowohl in die Sprechstunde als auch ins Praxislabor. Heterophile Antikörper sind bei 80 bis 90 % der akuten Erkrankungen vorhanden und bei 60 bis 70 % der Patienten schon in der ersten Krankheitswoche nachweisbar. In der Praxis hilft der Test vor allem, eine Mononukleose von einer Streptokokken-Tonsillitis abzugrenzen, bevor über ein Antibiotikum entschieden wird. Die Packung enthält alles für 20 Bestimmungen, einschließlich Pufferlösung sowie Positiv- und Negativkontrolle für die Qualitätssicherung. Der Test unterstützt die Diagnose und ist nicht als alleiniges Kriterium gedacht: Ein negatives Ergebnis schließt eine Mononukleose nicht aus. Er ist für die professionelle In-vitro-Diagnostik bestimmt. Produktmerkmale im Überblick: Ergebnis noch in der Sprechstunde: Der Test wird ohne Gerät visuell abgelesen. Vier Probenarten: Venöses Vollblut, Kapillarblut, Serum oder Plasma, je nachdem, was in der Praxis ohnehin vorliegt. Selektiver Nachweis: Das Antigen aus Rindererythrozyten bindet gezielt die für Mononukleose typischen heterophilen Antikörper. Eindeutige Ableseregel: Jede Linie im Testfeld gilt als positiv, unabhängig von der Farbintensität. Eingebaute Verfahrenskontrolle: Die Kontrolllinie bestätigt ausreichendes Probenvolumen und korrekten Ablauf. Kontrollen inklusive: Positiv- und Negativkontrolle liegen dem Kit bei und müssen nicht separat bestellt werden. Keine Kreuzreaktivität mit Rheumafaktor, Hepatitis-B- und Hepatitis-C-Markern, HIV, Tuberkulose und Syphilis in der Herstellerprüfung. Lagerung ohne Kühlschrank möglich: Raumtemperatur oder gekühlt. Technische Daten Testprinzip Lateral-Flow-Immunoassay, qualitativ, visuell ablesbar Analyt Heterophile Antikörper bei infektiöser Mononukleose (IgM-Klasse) Probenmaterial Vollblut (Vene oder Fingerbeere), Serum, Plasma Probenvolumen Serum/Plasma: 1 Tropfen (ca. 25 µl); Vollblut: 2 Tropfen (ca. 50 µl); jeweils plus 1 Tropfen R1 Ablesezeit Nach 5 Minuten, nicht mehr nach über 10 Minuten Relative Sensitivität > 99,9 % (95 %-KI: 93,2–100,0 %), Vergleich mit Objektträger-Agglutinationstest Relative Spezifität 98,6 % (95 %-KI: 92,3–100,0 %), Vergleich mit Objektträger-Agglutinationstest Antikoagulanzien Heparin (Natrium, Lithium), EDTA (Kalium, Natrium), Natriumoxalat, Natriumcitrat Probenstabilität Serum/Plasma: 3 Tage bei 2–8 °C; venöses Vollblut: 2 Tage bei 2–8 °C; Kapillarblut: sofort testen Packungsinhalt 20 Testkassetten, 20 Pipetten, 5 ml R1, 1 ml Positivkontrolle, 1 ml Negativkontrolle, Packungsbeilage Zusätzlich benötigt Timer; für Kapillarblut: Lanzetten, heparinisierte Kapillarröhrchen mit Dispensierbalg Lagerung 2–30 °C im versiegelten Beutel, nicht einfrieren Haltbarkeit Siehe Verpackung Klassifizierung In-vitro-Diagnostikum mit CE-Kennzeichnung, für professionelle Anwender Hersteller Abbott Anwendung Bringen Sie Testkassette, Probe und R1 auf Raumtemperatur (15–30 °C). Nehmen Sie die Testkassette aus dem Folien41,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Android HackingAlle zwei Jahre ein neues Smartphone und zusätzlich warten, bis der Hersteller die neueste Android-Version ausliefert. Ja, so sieht der Lebenszyklus vieler Smartphones aus. Außerdem werden die Funktionen des Smartphones häufig beschnitten. Das müssen Sie nicht mitmachen. Lösen Sie sich von gegebenen Fesseln und hacken Sie sich frei. Rooten Sie Ihr Android-Smartphone frei Beim Kauf eines neuen Android-Smartphones ist das Betriebssystem installiert und konfiguriert. Um an die versteckten Funktionen zu gelangen, müssen Sie das System rooten. Als sogenannter Superuser haben Sie dann Zugriff auf das ganze System und können alles damit anstellen. Erst nach dem Rooten wissen Sie, wie mächtig Android eigentlich ist. Alternative Launcher, Android rooten und CustomROMs installieren Neueste Android-Versionen auch auf alten Smartphones nutzen Smartphone zur Hardwaresteuerung:...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WLAN HackingDrahtlose Netzwerke sind heute allgegenwärtig und werden im Zuge von Entwicklungen wie dem ?Smart Home? und dem ?Internet of Things? in Zukunft eine noch wichtigere Schlüsselrolle bei der Informationsvermittlung spielen. Folglich steht und fällt die Zuverlässigkeit unserer Infrastruktur nicht zuletzt mit der Sicherheit von WLAN-Technologien. WLAN-Netz absichern Das Buch vermittelt seinen Leserinnen und Lesern das nötige Wissen, um WLAN-Umgebungen wirksam gegen Angriffe abzusichern. Zahlreiche praxisnahe Beispiele helfen sowohl Anfängern als auch Fortgeschrittenen dabei, verschiedene Angriffsszenarien nachzuvollziehen, um sich effektiv vor Hackern schützen zu können. Technische Hintergründe zum WLAN-Hacking Vom Auskundschaften einer WLAN-Umgebung bis zur Umgehung von Authentifizierungsverfahren geben die Autoren einen umfassenden Einblick in alle gängigen Angriffswege auf...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mac OS HackingDieses Buch ist eine umfangreiche Anleitung und Hilfe für alle IT-Forensiker, Daten-Analysten und interessierte Mac-Nutzer, die erfahren wollen, welche unentdeckten Möglichkeiten im Apple-Betriebssystem schlummern. Es liefert fundiertes Grundlagenwissen und führt durch alle wichtigen Prozesse einer forensischen Betriebssystem-Analyse. Im Verlauf des Buches lernen die Leser verschiedene Sicherungs- und Analysetechniken für digitale Spuren kennen: Neben der Lokalisierung und Kategorisierung digitaler Spuren beschreibt es praktische Analyse-Methoden, wie das Aufspüren von kritischen Informationen in Plist- oder SQLite-Dateien oder die Identifikation von Passwörtern durch Sicherung und Analyse des Hauptspeichers. In seinen 12 umfangreichen Kapiteln widmet sich das Buch auch den Dateisystemen APFS und HFS+, der Skriptsprache AppleScript, Mac OS X Server, sowie der fortgeschrittenen ...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, dass persönliche Daten und Informationen vor Missbrauch geschützt werden. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer Maske verstecken und unangemessenes Verhalten im Internet ausüben, wie zum Beispiel Cybermobbing oder Hassreden. Darüber hinaus kann die Anonymität die Verbreitung von Falschinformationen und die Anonymität von Cyberkriminellen begünstigen, was die Identifizierung und Verfolgung von Straftätern erschwert. **
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, die persönlichen Daten vor Missbrauch und Identitätsdiebstahl zu schützen. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer falschen Identität verstecken und dadurch Hassreden und Cybermobbing betreiben. Darüber hinaus kann die Anonymität es Kriminellen erleichtern, illegale Aktivitäten im Internet durchzuführen, da sie schwerer zu identifizieren sind. Insgesamt ist die Online-Anonymität ein zweischneidiges Schwert, das sowohl Vorteile als auch Nachteile in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität mit sich bringt. **
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, dass persönliche Daten vor Missbrauch geschützt werden. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer falschen Identität verstecken und dadurch Cyberkriminalität wie Betrug oder Belästigung begünstigen. Darüber hinaus ermöglicht die Anonymität auch die freie Meinungsäußerung, da Nutzer ohne Angst vor Repressalien offen ihre Meinung äußern können. Allerdings kann dies auch zu einer Zunahme von Hassreden und Desinformation führen, da die Verantwortlichen schwer zu identifizieren sind. **

Was sind die verschiedenen Anwendungsfälle für Proxys in den Bereichen Netzwerksicherheit, Datenschutz und Anonymität im Internet?
Proxys werden in der Netzwerksicherheit eingesetzt, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Im Bereich Datenschutz können Proxys verwendet werden, um die IP-Adresse des Benutzers zu verbergen und die Privatsphäre zu schützen. Darüber hinaus ermöglichen Proxys Anonymität im Internet, indem sie es Benutzern ermöglichen, auf blockierte oder eingeschränkte Inhalte zuzugreifen, ohne ihre Identität preiszugeben. Sie können auch dazu verwendet werden, geografische Beschränkungen zu umgehen und auf Inhalte zuzugreifen, die in bestimmten Ländern gesperrt sind. **
Welche Rolle spielt ein Penetrationstest bei der Sicherung von Unternehmensnetzwerken und wie kann er dazu beitragen, Schwachstellen und potenzielle Sicherheitslücken zu identifizieren und zu beheben?
Ein Penetrationstest spielt eine entscheidende Rolle bei der Sicherung von Unternehmensnetzwerken, da er potenzielle Schwachstellen und Sicherheitslücken identifizieren kann, die von Angreifern ausgenutzt werden könnten. Durch gezielte Angriffe auf das Netzwerk können Sicherheitsexperten Schwachstellen aufdecken und Maßnahmen zur Behebung entwickeln. Auf diese Weise trägt der Penetrationstest dazu bei, die Sicherheit des Unternehmensnetzwerks zu verbessern und potenzielle Angriffspunkte zu schließen. Darüber hinaus ermöglicht der Test es Unternehmen, ihre Sicherheitsmaßnahmen zu überprüfen und zu verbessern, um sich gegen aktuelle und zukünftige Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff Mononukleose:
-
HITADO mononukleose Schnelltest (20 T.)Der Mononukleose Kassetten-Test ist ein schneller, chromatographischer Immunoassay für den qualitativen Nachweis von heterophilen IM Antikörpern in Vollblut, Serum oder Plasma zur Diagnose von infektiöser Mononukleose.36,16 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Abbott GmbH Abbott Clearview IM II – Mononukleose-Schnelltest (Pfeiffersches Drüsenfieber), 20 Tests CV506815N.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-tabelle-wrapper { overflow-x: auto; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 16px 20px; border-left: 4px solid rgb(46, 125, 50); } Mononukleose-Schnelltest Abbott Clearview IM II – Pfeiffersches Drüsenfieber, 20 Testkassetten Der Abbott Clearview IM II ist ein Mononukleose-Schnelltest für Praxis, Klinik und Labor. Er weist heterophile Antikörper nach, die der Körper bei einer infektiösen Mononukleose bildet, dem Pfeifferschen Drüsenfieber . Auslöser der Erkrankung ist das Epstein-Barr-Virus (EBV). Der Test arbeitet als Lateral-Flow-Immunoassay mit einem Antigen aus Rindererythrozyten, das diese Antikörper selektiv bindet. Das Ergebnis wird nach 5 Minuten visuell abgelesen, ein Gerät ist nicht nötig. Der Test lässt sich mit Vollblut aus der Vene, Vollblut aus der Fingerbeere, Serum oder Plasma durchführen und passt damit sowohl in die Sprechstunde als auch ins Praxislabor. Heterophile Antikörper sind bei 80 bis 90 % der akuten Erkrankungen vorhanden und bei 60 bis 70 % der Patienten schon in der ersten Krankheitswoche nachweisbar. In der Praxis hilft der Test vor allem, eine Mononukleose von einer Streptokokken-Tonsillitis abzugrenzen, bevor über ein Antibiotikum entschieden wird. Die Packung enthält alles für 20 Bestimmungen, einschließlich Pufferlösung sowie Positiv- und Negativkontrolle für die Qualitätssicherung. Der Test unterstützt die Diagnose und ist nicht als alleiniges Kriterium gedacht: Ein negatives Ergebnis schließt eine Mononukleose nicht aus. Er ist für die professionelle In-vitro-Diagnostik bestimmt. Produktmerkmale im Überblick: Ergebnis noch in der Sprechstunde: Der Test wird ohne Gerät visuell abgelesen. Vier Probenarten: Venöses Vollblut, Kapillarblut, Serum oder Plasma, je nachdem, was in der Praxis ohnehin vorliegt. Selektiver Nachweis: Das Antigen aus Rindererythrozyten bindet gezielt die für Mononukleose typischen heterophilen Antikörper. Eindeutige Ableseregel: Jede Linie im Testfeld gilt als positiv, unabhängig von der Farbintensität. Eingebaute Verfahrenskontrolle: Die Kontrolllinie bestätigt ausreichendes Probenvolumen und korrekten Ablauf. Kontrollen inklusive: Positiv- und Negativkontrolle liegen dem Kit bei und müssen nicht separat bestellt werden. Keine Kreuzreaktivität mit Rheumafaktor, Hepatitis-B- und Hepatitis-C-Markern, HIV, Tuberkulose und Syphilis in der Herstellerprüfung. Lagerung ohne Kühlschrank möglich: Raumtemperatur oder gekühlt. Technische Daten Testprinzip Lateral-Flow-Immunoassay, qualitativ, visuell ablesbar Analyt Heterophile Antikörper bei infektiöser Mononukleose (IgM-Klasse) Probenmaterial Vollblut (Vene oder Fingerbeere), Serum, Plasma Probenvolumen Serum/Plasma: 1 Tropfen (ca. 25 µl); Vollblut: 2 Tropfen (ca. 50 µl); jeweils plus 1 Tropfen R1 Ablesezeit Nach 5 Minuten, nicht mehr nach über 10 Minuten Relative Sensitivität > 99,9 % (95 %-KI: 93,2–100,0 %), Vergleich mit Objektträger-Agglutinationstest Relative Spezifität 98,6 % (95 %-KI: 92,3–100,0 %), Vergleich mit Objektträger-Agglutinationstest Antikoagulanzien Heparin (Natrium, Lithium), EDTA (Kalium, Natrium), Natriumoxalat, Natriumcitrat Probenstabilität Serum/Plasma: 3 Tage bei 2–8 °C; venöses Vollblut: 2 Tage bei 2–8 °C; Kapillarblut: sofort testen Packungsinhalt 20 Testkassetten, 20 Pipetten, 5 ml R1, 1 ml Positivkontrolle, 1 ml Negativkontrolle, Packungsbeilage Zusätzlich benötigt Timer; für Kapillarblut: Lanzetten, heparinisierte Kapillarröhrchen mit Dispensierbalg Lagerung 2–30 °C im versiegelten Beutel, nicht einfrieren Haltbarkeit Siehe Verpackung Klassifizierung In-vitro-Diagnostikum mit CE-Kennzeichnung, für professionelle Anwender Hersteller Abbott Anwendung Bringen Sie Testkassette, Probe und R1 auf Raumtemperatur (15–30 °C). Nehmen Sie die Testkassette aus dem Folien41,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Android HackingAlle zwei Jahre ein neues Smartphone und zusätzlich warten, bis der Hersteller die neueste Android-Version ausliefert. Ja, so sieht der Lebenszyklus vieler Smartphones aus. Außerdem werden die Funktionen des Smartphones häufig beschnitten. Das müssen Sie nicht mitmachen. Lösen Sie sich von gegebenen Fesseln und hacken Sie sich frei. Rooten Sie Ihr Android-Smartphone frei Beim Kauf eines neuen Android-Smartphones ist das Betriebssystem installiert und konfiguriert. Um an die versteckten Funktionen zu gelangen, müssen Sie das System rooten. Als sogenannter Superuser haben Sie dann Zugriff auf das ganze System und können alles damit anstellen. Erst nach dem Rooten wissen Sie, wie mächtig Android eigentlich ist. Alternative Launcher, Android rooten und CustomROMs installieren Neueste Android-Versionen auch auf alten Smartphones nutzen Smartphone zur Hardwaresteuerung:...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange ist Mononukleose ansteckend?
Mononukleose, auch bekannt als Pfeiffersches Drüsenfieber, ist eine Infektionskrankheit, die durch das Epstein-Barr-Virus verursacht wird. Die Ansteckungszeit für Mononukleose beträgt in der Regel etwa 4-7 Wochen. Während dieser Zeit kann das Virus durch Speichel übertragen werden, insbesondere durch Küssen oder den Austausch von Speichel. Es ist wichtig, während der akuten Phase der Krankheit engen Kontakt mit anderen zu vermeiden, um die Ausbreitung des Virus zu verhindern. Nach der akuten Phase kann das Virus noch für mehrere Monate im Körper vorhanden sein, aber die Ansteckungsgefahr ist in der Regel geringer. **
-
Ist Mononukleose ohne Küssen übertragbar?
Ja, Mononukleose kann auch durch den Austausch von Speichel übertragen werden, zum Beispiel durch das Teilen von Gläsern oder Besteck. Es ist jedoch weniger wahrscheinlich, dass die Krankheit auf diese Weise übertragen wird, im Vergleich zum Küssen oder engem Kontakt mit einer infizierten Person. **
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, dass persönliche Daten und Informationen vor Missbrauch geschützt werden. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer Maske verstecken und unangemessenes Verhalten im Internet ausüben, wie zum Beispiel Cybermobbing oder Hassreden. Darüber hinaus kann die Anonymität die Verbreitung von Falschinformationen und die Anonymität von Cyberkriminellen begünstigen, was die Identifizierung und Verfolgung von Straftätern erschwert. **
Ähnliche Suchbegriffe für Mononukleose
-
WLAN HackingDrahtlose Netzwerke sind heute allgegenwärtig und werden im Zuge von Entwicklungen wie dem ?Smart Home? und dem ?Internet of Things? in Zukunft eine noch wichtigere Schlüsselrolle bei der Informationsvermittlung spielen. Folglich steht und fällt die Zuverlässigkeit unserer Infrastruktur nicht zuletzt mit der Sicherheit von WLAN-Technologien. WLAN-Netz absichern Das Buch vermittelt seinen Leserinnen und Lesern das nötige Wissen, um WLAN-Umgebungen wirksam gegen Angriffe abzusichern. Zahlreiche praxisnahe Beispiele helfen sowohl Anfängern als auch Fortgeschrittenen dabei, verschiedene Angriffsszenarien nachzuvollziehen, um sich effektiv vor Hackern schützen zu können. Technische Hintergründe zum WLAN-Hacking Vom Auskundschaften einer WLAN-Umgebung bis zur Umgehung von Authentifizierungsverfahren geben die Autoren einen umfassenden Einblick in alle gängigen Angriffswege auf...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mac OS HackingDieses Buch ist eine umfangreiche Anleitung und Hilfe für alle IT-Forensiker, Daten-Analysten und interessierte Mac-Nutzer, die erfahren wollen, welche unentdeckten Möglichkeiten im Apple-Betriebssystem schlummern. Es liefert fundiertes Grundlagenwissen und führt durch alle wichtigen Prozesse einer forensischen Betriebssystem-Analyse. Im Verlauf des Buches lernen die Leser verschiedene Sicherungs- und Analysetechniken für digitale Spuren kennen: Neben der Lokalisierung und Kategorisierung digitaler Spuren beschreibt es praktische Analyse-Methoden, wie das Aufspüren von kritischen Informationen in Plist- oder SQLite-Dateien oder die Identifikation von Passwörtern durch Sicherung und Analyse des Hauptspeichers. In seinen 12 umfangreichen Kapiteln widmet sich das Buch auch den Dateisystemen APFS und HFS+, der Skriptsprache AppleScript, Mac OS X Server, sowie der fortgeschrittenen ...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alexa, Felix: Kali Linux Hacking-Tools für DummiesKali Linux Hacking-Tools für Dummies , Sie möchten testen, wie sicher Ihr IT-System ist? Dann hilft Ihnen dieses Buch! Es zeigt Ihnen Schritt für Schritt, wie Sie Ihre Systeme mit Kali Linux auf Herz und Nieren prüfen. Sie lernen, wie Passwörter geknackt werden, wie Sie Schwachstellen von Websites finden, die Konfigurationen von Webservern überprüfen und vieles mehr. Außerdem führen die Autoren Sie in Wireless Attacks, Sniffing, Spoofing und IT-Forensik-Analysen ein. Endlose Theorie? Fehlanzeige! Unter Anleitung ausgewiesener IT-Security-Experten lernen Sie aus der Sicht von Hackern zu denken und Ihre IT-Infrastruktur entsprechend zu sichern. , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230419, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Alexa, Felix~Goretzki, Konstantin~Scheible, Tobias, Seitenzahl/Blattzahl: 408, Themenüberschrift: COMPUTERS / Security / General, Keyword: Betriebssysteme / UNIX; Chemie; Computer-Ratgeber; Informatik; Netzwerke / Sicherheit; Sicherheitsmanagement, Fachschema: Datensicherheit / Netz, Fachkategorie: Open-Source und sonstige Betriebssysteme, Thema: Optimieren, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 239, Breite: 175, Höhe: 25, Gewicht: 730, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, die persönlichen Daten vor Missbrauch und Identitätsdiebstahl zu schützen. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer falschen Identität verstecken und dadurch Hassreden und Cybermobbing betreiben. Darüber hinaus kann die Anonymität es Kriminellen erleichtern, illegale Aktivitäten im Internet durchzuführen, da sie schwerer zu identifizieren sind. Insgesamt ist die Online-Anonymität ein zweischneidiges Schwert, das sowohl Vorteile als auch Nachteile in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität mit sich bringt. **
-
Was sind die Vor- und Nachteile der Online-Anonymität in Bezug auf Datenschutz, Meinungsfreiheit und Cyberkriminalität?
Die Online-Anonymität bietet den Vorteil, dass Nutzer ihre Privatsphäre schützen können, indem sie ihre Identität verbergen. Dies kann dazu beitragen, dass persönliche Daten vor Missbrauch geschützt werden. Auf der anderen Seite kann die Anonymität auch dazu führen, dass Menschen sich hinter einer falschen Identität verstecken und dadurch Cyberkriminalität wie Betrug oder Belästigung begünstigen. Darüber hinaus ermöglicht die Anonymität auch die freie Meinungsäußerung, da Nutzer ohne Angst vor Repressalien offen ihre Meinung äußern können. Allerdings kann dies auch zu einer Zunahme von Hassreden und Desinformation führen, da die Verantwortlichen schwer zu identifizieren sind. **
-
Was sind die verschiedenen Anwendungsfälle für Proxys in den Bereichen Netzwerksicherheit, Datenschutz und Anonymität im Internet?
Proxys werden in der Netzwerksicherheit eingesetzt, um den Datenverkehr zu überwachen und potenziell schädliche Inhalte zu blockieren. Im Bereich Datenschutz können Proxys verwendet werden, um die IP-Adresse des Benutzers zu verbergen und die Privatsphäre zu schützen. Darüber hinaus ermöglichen Proxys Anonymität im Internet, indem sie es Benutzern ermöglichen, auf blockierte oder eingeschränkte Inhalte zuzugreifen, ohne ihre Identität preiszugeben. Sie können auch dazu verwendet werden, geografische Beschränkungen zu umgehen und auf Inhalte zuzugreifen, die in bestimmten Ländern gesperrt sind. **
-
Welche Rolle spielt ein Penetrationstest bei der Sicherung von Unternehmensnetzwerken und wie kann er dazu beitragen, Schwachstellen und potenzielle Sicherheitslücken zu identifizieren und zu beheben?
Ein Penetrationstest spielt eine entscheidende Rolle bei der Sicherung von Unternehmensnetzwerken, da er potenzielle Schwachstellen und Sicherheitslücken identifizieren kann, die von Angreifern ausgenutzt werden könnten. Durch gezielte Angriffe auf das Netzwerk können Sicherheitsexperten Schwachstellen aufdecken und Maßnahmen zur Behebung entwickeln. Auf diese Weise trägt der Penetrationstest dazu bei, die Sicherheit des Unternehmensnetzwerks zu verbessern und potenzielle Angriffspunkte zu schließen. Darüber hinaus ermöglicht der Test es Unternehmen, ihre Sicherheitsmaßnahmen zu überprüfen und zu verbessern, um sich gegen aktuelle und zukünftige Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.