Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
luck?
Luck is a concept that refers to the occurrence of events or circumstances that are favorable or beneficial. It is often seen as a result of chance or random occurrences rather than personal effort or skill. Some people believe in luck and attribute their successes or failures to it, while others view it as a superstition or simply a matter of probability. **
Was sind Luck-Kenntnisse?
Luck-Kenntnisse beziehen sich auf Fähigkeiten oder Fertigkeiten, die mit Glück oder Zufall in Verbindung stehen. Dies kann beispielsweise das Einschätzen von Wahrscheinlichkeiten, das Erkennen von Glücksmustern oder das Nutzen von Gelegenheiten sein. Luck-Kenntnisse können in verschiedenen Bereichen wie Glücksspiel, Geschäft oder persönlichem Erfolg von Bedeutung sein. **


Ähnliche Suchbegriffe für It-s-not-Luck
Top-Angebote
Produkte zum Begriff It-s-not-Luck:
-
Luck and what came of it, Belletristik von Charles Mackay"Luck and what came of it" ist ein literarisches Werk von Charles Mackay, das erstmals 1881 veröffentlicht wurde. Diese Ausgabe ist ein unveränderter, hochwertiger Nachdruck der Originalausgabe und bietet Lesenden die Möglichkeit, in die Erzählung einzutauchen, die die Themen Glück und Schicksal in einer fesselnden Erzählweise behandelt. Hansebooks, der Herausgeber, hat sich der Erhaltung historischer Literatur verschrieben und bringt Werke zurück, die oft nur als Antiquitäten erhältlich sind. Diese Publikation ist Teil eines breiteren Engagements, das historische Wissen zu bewahren und der heutigen Leserschaft zugänglich zu machen. Die Kombination aus ansprechendem Inhalt und der hochwertigen Aufmachung macht dieses Buch zu einer wertvollen Ergänzung für jede Bibliothek, insbesondere für Interessierte an klassischer Belletristik und historischen Texten.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
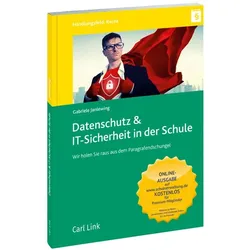
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Nach "did not" steht kein "s" im Verb.
Das ist korrekt. Nach "did not" steht das Verb in der Grundform ohne "s". "Did not" ist bereits die Verneinung und daher wird das Verb nicht weiter verändert. Zum Beispiel: "I did not go" (Ich bin nicht gegangen), nicht "I did not goes". **
-
Wann muss bei he she it das s mit?
Bei he, she und it muss das s bei der Bildung von Aussagen in der Gegenwart hinzugefügt werden. Zum Beispiel: he works, she eats, it runs. Das s wird jedoch nicht verwendet, wenn das Verb bereits in der dritten Person Singular endet, z.B. he watches, she dances. Es ist wichtig, das s hinzuzufügen, um die korrekte Grammatik in der englischen Sprache zu gewährleisten. Wann muss bei he she it das s mit? **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
Gilt bei "someone" auch "he/she/it"? Muss das "s" mit?
Ja, "someone" wird als Singular betrachtet und erfordert daher die Verwendung von "he/she/it". Das "s" am Ende des Verbs wird jedoch nicht benötigt, da "someone" bereits eine dritte Person Singular ist. **
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Top-Angebote
Produkte zum Begriff It-s-not-Luck:
-
Luck and What Came of It, Belletristik von Charles Mackay"Luck and What Came of It" ist ein unveränderter, hochwertiger Nachdruck der Originalausgabe von 1881, herausgegeben von Hansebooks. Dieses Werk gehört zur Belletristik und bietet einen Einblick in die literarische Welt des 19. Jahrhunderts. Hansebooks hat sich der Erhaltung historischer Literatur verschrieben und veröffentlicht Werke, die oft nur noch als Antiquitäten erhältlich sind. Durch die Neubearbeitung dieser Texte wird nicht nur das literarische Erbe bewahrt, sondern auch wertvolles Wissen für zukünftige Generationen zugänglich gemacht. Die Publikation ist ein Beispiel für die Vielfalt der Themen, die Hansebooks abdeckt, einschliesslich Forschung, Wissenschaft, Reisen, Kochen und Medizin. Die Leserinnen und Leser können sich auf eine authentische Leseerfahrung freuen, die die Essenz der ursprünglichen Veröffentlichung einfängt.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Luck and what came of it, Belletristik von Charles Mackay"Luck and what came of it" ist ein literarisches Werk von Charles Mackay, das erstmals 1881 veröffentlicht wurde. Diese Ausgabe ist ein unveränderter, hochwertiger Nachdruck der Originalausgabe und bietet Lesenden die Möglichkeit, in die Erzählung einzutauchen, die die Themen Glück und Schicksal in einer fesselnden Erzählweise behandelt. Hansebooks, der Herausgeber, hat sich der Erhaltung historischer Literatur verschrieben und bringt Werke zurück, die oft nur als Antiquitäten erhältlich sind. Diese Publikation ist Teil eines breiteren Engagements, das historische Wissen zu bewahren und der heutigen Leserschaft zugänglich zu machen. Die Kombination aus ansprechendem Inhalt und der hochwertigen Aufmachung macht dieses Buch zu einer wertvollen Ergänzung für jede Bibliothek, insbesondere für Interessierte an klassischer Belletristik und historischen Texten.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
luck?
Luck is a concept that refers to the occurrence of events or circumstances that are favorable or beneficial. It is often seen as a result of chance or random occurrences rather than personal effort or skill. Some people believe in luck and attribute their successes or failures to it, while others view it as a superstition or simply a matter of probability. **
-
Was sind Luck-Kenntnisse?
Luck-Kenntnisse beziehen sich auf Fähigkeiten oder Fertigkeiten, die mit Glück oder Zufall in Verbindung stehen. Dies kann beispielsweise das Einschätzen von Wahrscheinlichkeiten, das Erkennen von Glücksmustern oder das Nutzen von Gelegenheiten sein. Luck-Kenntnisse können in verschiedenen Bereichen wie Glücksspiel, Geschäft oder persönlichem Erfolg von Bedeutung sein. **
-
Nach "did not" steht kein "s" im Verb.
Das ist korrekt. Nach "did not" steht das Verb in der Grundform ohne "s". "Did not" ist bereits die Verneinung und daher wird das Verb nicht weiter verändert. Zum Beispiel: "I did not go" (Ich bin nicht gegangen), nicht "I did not goes". **
-
Wann muss bei he she it das s mit?
Bei he, she und it muss das s bei der Bildung von Aussagen in der Gegenwart hinzugefügt werden. Zum Beispiel: he works, she eats, it runs. Das s wird jedoch nicht verwendet, wenn das Verb bereits in der dritten Person Singular endet, z.B. he watches, she dances. Es ist wichtig, das s hinzuzufügen, um die korrekte Grammatik in der englischen Sprache zu gewährleisten. Wann muss bei he she it das s mit? **
Ähnliche Suchbegriffe für It-s-not-Luck
-
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
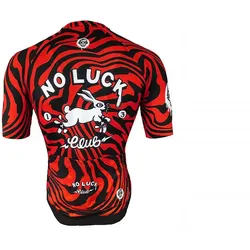
MALDITA BUENA SUERTE Kurzarmtrikot No Luck | rot SMALDITA BUENA SUERTE Kurzarmtrikot No Luck | rot Kein Glück? Brauch ich nicht. Ich hab Pedale. Das Trikot ist nicht nur funktional, sondern es sieht auch noch super cool aus! Mit seinem atmungsaktiven, elastischen und schnell trocknenden Material, kurzen Ärmeln und einem durchgehenden Reißverschluss ist es perfekt für warme Umgebungen geeignet. Das Silikonbündchen an der Taille bietet Dir optimalen Halt, sodass Du Dich auf Deine Fahrt konzentrieren und Deine Leistung verbessern kannst. Kleine reflektierende Elemente sorgen für zusätzliche Sicherheit. Außerdem bieten die tiefen Rückentaschen ausreichend Platz für alle wichtigen Gegenstände, die Du unterwegs benötigst. Es ist funktional, bequem und stylish zugleich - was will man mehr? Das spanische Modelabel Maldita Buena Suerte will mit seiner Kollektion definitiv auffallen. Zu Deutsch "Verdammt viel Glück", geben deren Macher ihre Lebensfreude mit exklusiven Designs an alle Menschen weiter und füllen die manchmal graue Welt mit Farbe und Heiterkeit. technische Daten: Material: 100% Polyester Passform: enganliegend, kurzarm Größen: S, M, L, XL Reißverschluss: durchgehend Maschinenwäsche: 30°C Farbe: rot / schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 144g (Größe M) Lieferumfang: 1x MALDITA BUENA SUERTE Kurzarmtrikot No Luck | rot70,00 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Gilt bei "someone" auch "he/she/it"? Muss das "s" mit?
Ja, "someone" wird als Singular betrachtet und erfordert daher die Verwendung von "he/she/it". Das "s" am Ende des Verbs wird jedoch nicht benötigt, da "someone" bereits eine dritte Person Singular ist. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.