Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
Wie kann die Implementierung von Green IT-Strategien dazu beitragen, die Umweltauswirkungen von IT-Systemen zu reduzieren?
Die Implementierung von Green IT-Strategien fördert die Nutzung erneuerbarer Energiequellen und den effizienten Einsatz von Ressourcen in IT-Systemen. Durch die Reduzierung des Energieverbrauchs und der CO2-Emissionen können Umweltauswirkungen minimiert werden. Zudem führt die Implementierung von Green IT-Strategien zu einer nachhaltigeren und umweltfreundlicheren IT-Infrastruktur. **
Wie können Unternehmen durch die Implementierung von Green IT ihre Umweltauswirkungen reduzieren?
Unternehmen können durch die Implementierung von Green IT energieeffizientere Technologien und Prozesse einführen, um ihren Energieverbrauch zu reduzieren. Sie können auch auf erneuerbare Energiequellen umsteigen, um ihren CO2-Fußabdruck zu verringern. Zudem können sie durch die Optimierung ihrer IT-Infrastruktur Ressourcen schonen und Abfall reduzieren. **


Ähnliche Suchbegriffe für Green-it-Pruning-shears
Top-Angebote
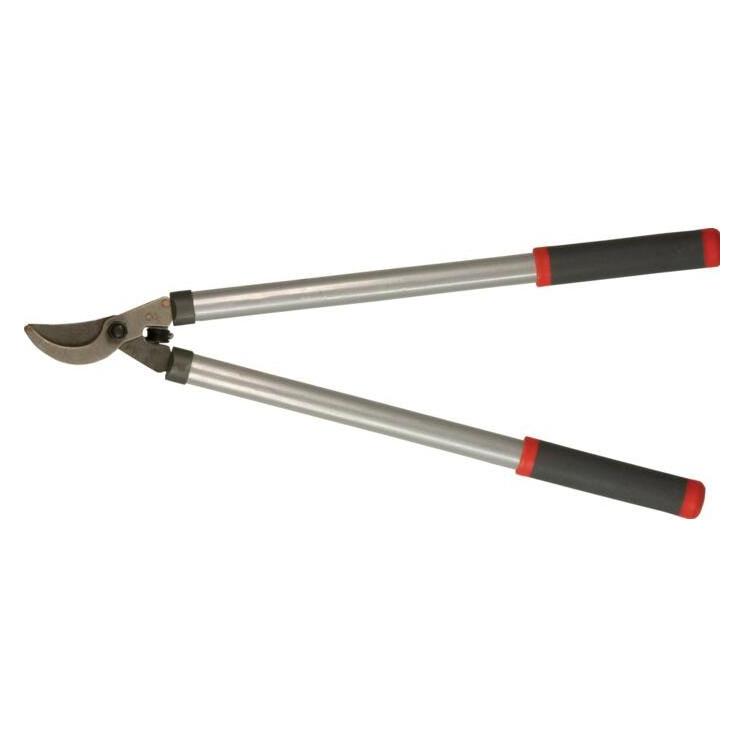
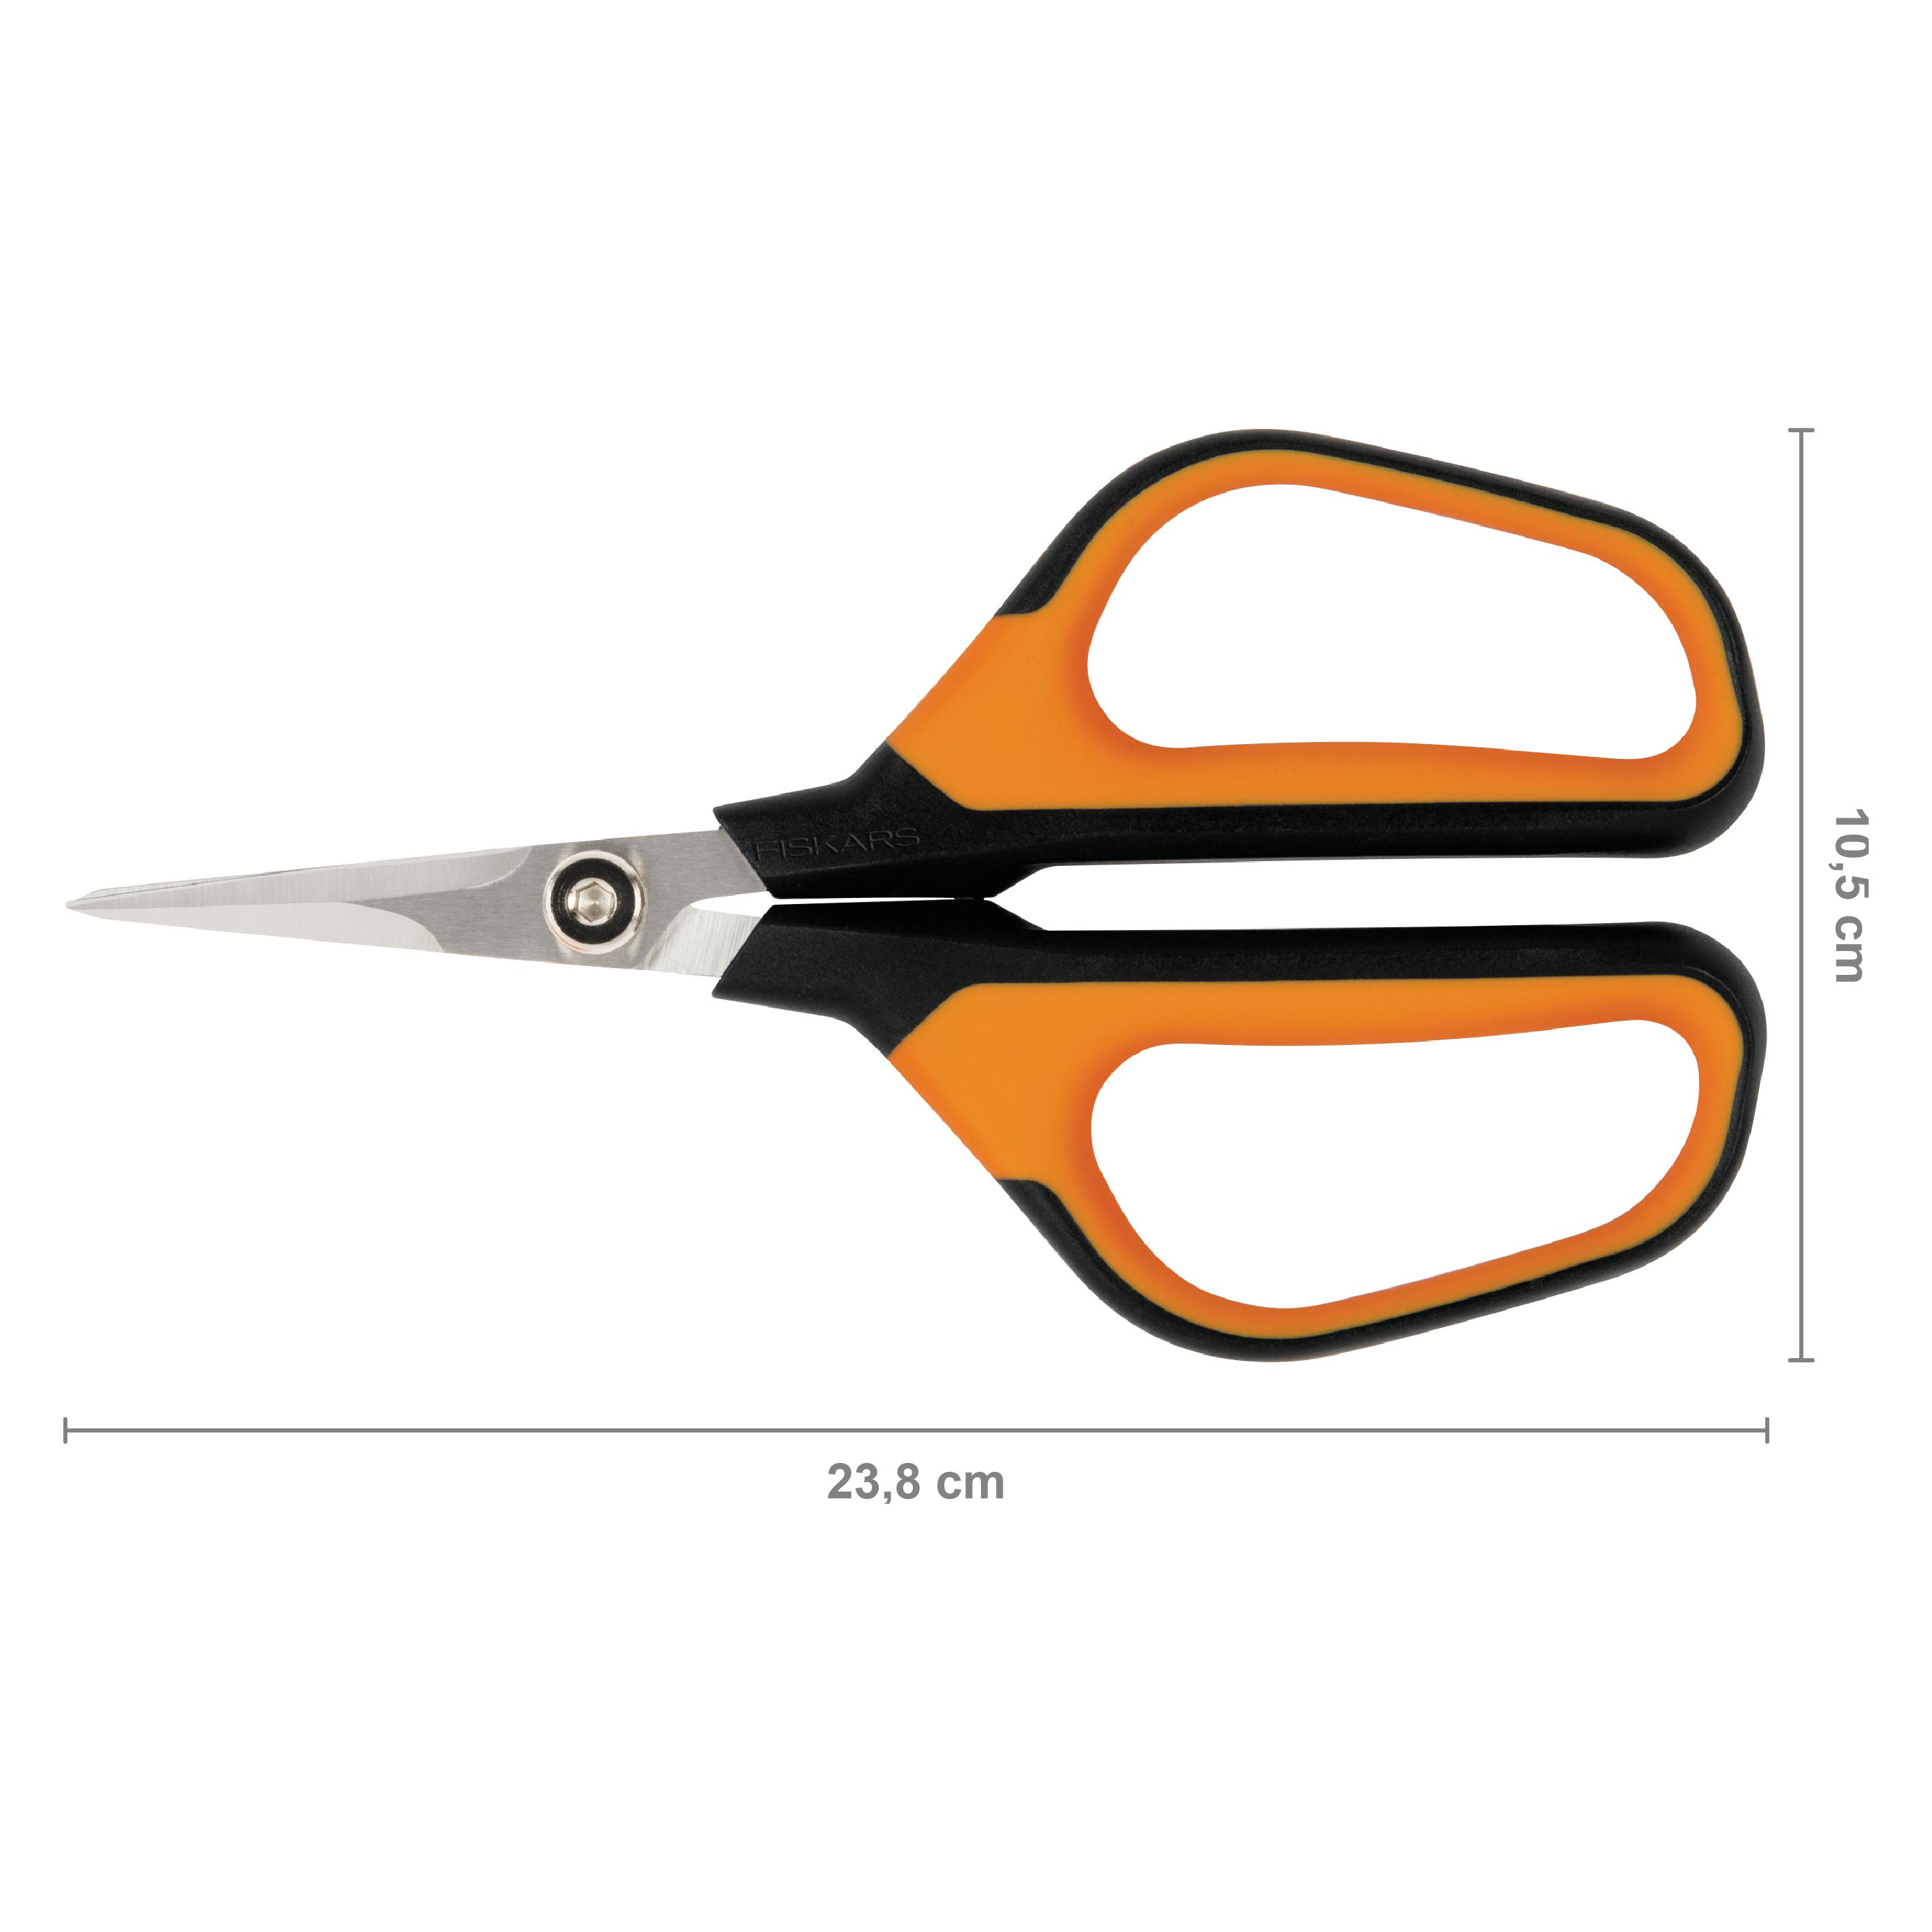
Produkte zum Begriff Green-it-Pruning-shears:


-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Wie kann Green IT dazu beitragen, die Umweltbelastung durch den Einsatz von Informationstechnologie zu reduzieren?
Green IT kann dazu beitragen, die Umweltbelastung zu reduzieren, indem energieeffiziente Technologien eingesetzt werden, die den Stromverbrauch minimieren. Durch Virtualisierung und Cloud Computing können Ressourcen effizienter genutzt und Energie gespart werden. Zudem fördert Green IT das Recycling von Elektronikschrott und die Verwendung umweltfreundlicher Materialien. **
-
Wie kann man durch den Einsatz von Green IT-Lösungen die Nachhaltigkeit in Unternehmen verbessern?
Durch den Einsatz von Green IT-Lösungen können Unternehmen ihren Energieverbrauch reduzieren, was zu einer Verringerung der CO2-Emissionen führt. Außerdem können Ressourcen effizienter genutzt und Abfälle minimiert werden. Dies trägt insgesamt zu einer positiven Umweltbilanz und einer nachhaltigeren Unternehmensführung bei. **
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Top-Angebote
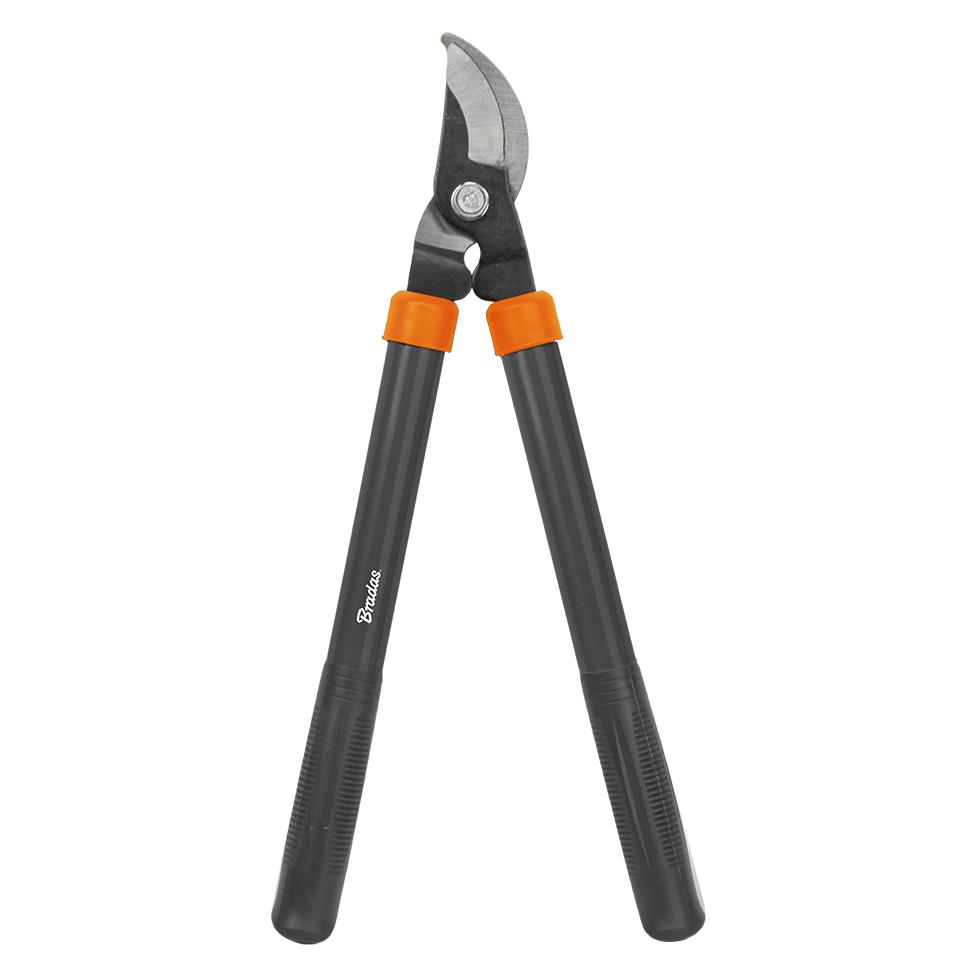
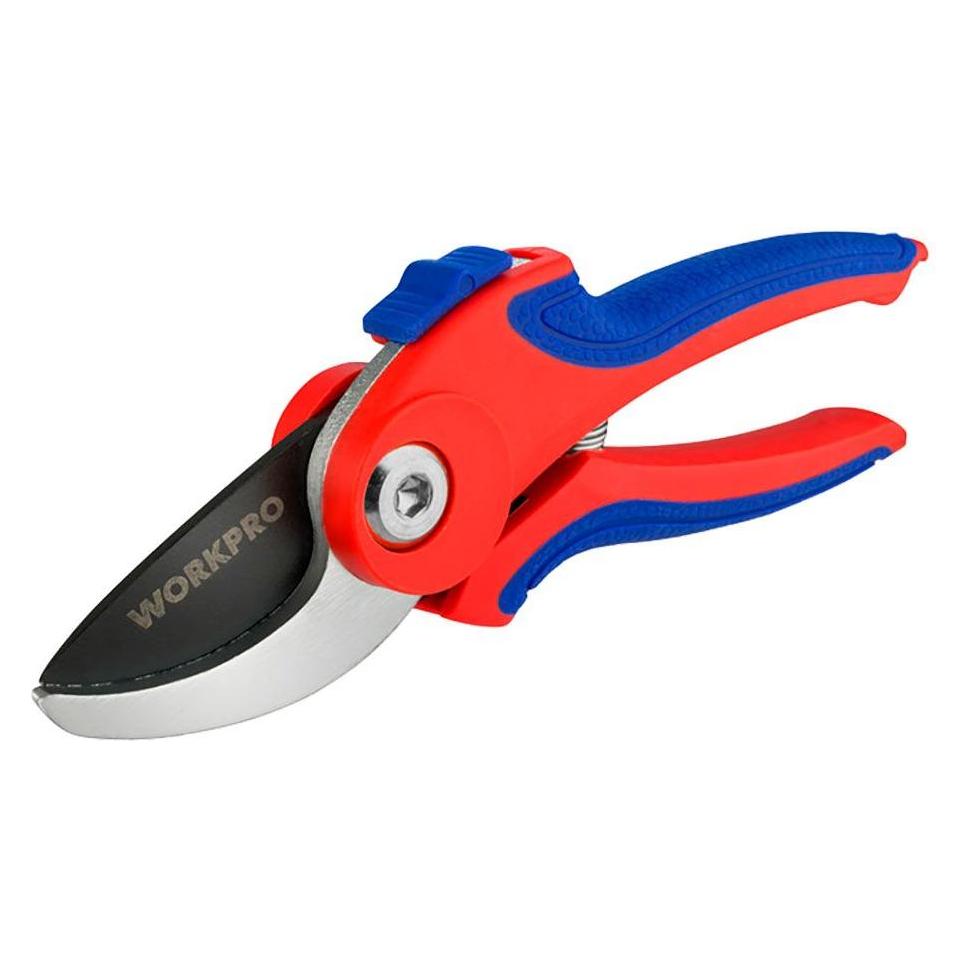
Produkte zum Begriff Green-it-Pruning-shears:
-
Wie kann die Implementierung von Green IT-Strategien dazu beitragen, die Umweltauswirkungen von IT-Systemen zu reduzieren?
Die Implementierung von Green IT-Strategien fördert die Nutzung erneuerbarer Energiequellen und den effizienten Einsatz von Ressourcen in IT-Systemen. Durch die Reduzierung des Energieverbrauchs und der CO2-Emissionen können Umweltauswirkungen minimiert werden. Zudem führt die Implementierung von Green IT-Strategien zu einer nachhaltigeren und umweltfreundlicheren IT-Infrastruktur. **
-
Wie können Unternehmen durch die Implementierung von Green IT ihre Umweltauswirkungen reduzieren?
Unternehmen können durch die Implementierung von Green IT energieeffizientere Technologien und Prozesse einführen, um ihren Energieverbrauch zu reduzieren. Sie können auch auf erneuerbare Energiequellen umsteigen, um ihren CO2-Fußabdruck zu verringern. Zudem können sie durch die Optimierung ihrer IT-Infrastruktur Ressourcen schonen und Abfall reduzieren. **
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
Ähnliche Suchbegriffe für Green-it-Pruning-shears
-
Wie kann Green IT dazu beitragen, die Umweltbelastung durch den Einsatz von Informationstechnologie zu reduzieren?
Green IT kann dazu beitragen, die Umweltbelastung zu reduzieren, indem energieeffiziente Technologien eingesetzt werden, die den Stromverbrauch minimieren. Durch Virtualisierung und Cloud Computing können Ressourcen effizienter genutzt und Energie gespart werden. Zudem fördert Green IT das Recycling von Elektronikschrott und die Verwendung umweltfreundlicher Materialien. **
-
Wie kann man durch den Einsatz von Green IT-Lösungen die Nachhaltigkeit in Unternehmen verbessern?
Durch den Einsatz von Green IT-Lösungen können Unternehmen ihren Energieverbrauch reduzieren, was zu einer Verringerung der CO2-Emissionen führt. Außerdem können Ressourcen effizienter genutzt und Abfälle minimiert werden. Dies trägt insgesamt zu einer positiven Umweltbilanz und einer nachhaltigeren Unternehmensführung bei. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.