Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
Wie baue ich selbst eine Ledge zum Skateboarden?
Um eine Ledge zum Skateboarden selbst zu bauen, benötigst du einige Materialien wie Holzbretter, Schrauben und eventuell Metallkanten. Zuerst solltest du die gewünschte Größe und Form der Ledge planen und die Holzbretter entsprechend zuschneiden. Anschließend werden die Bretter miteinander verschraubt und die Metallkanten, falls gewünscht, angebracht. Zum Schluss kannst du die Ledge noch mit einer rutschfesten Oberfläche versehen, zum Beispiel mit Skateboard-Grip-Tape. **
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **


Ähnliche Suchbegriffe für Compulocks-Ledge---system
Top-Angebote
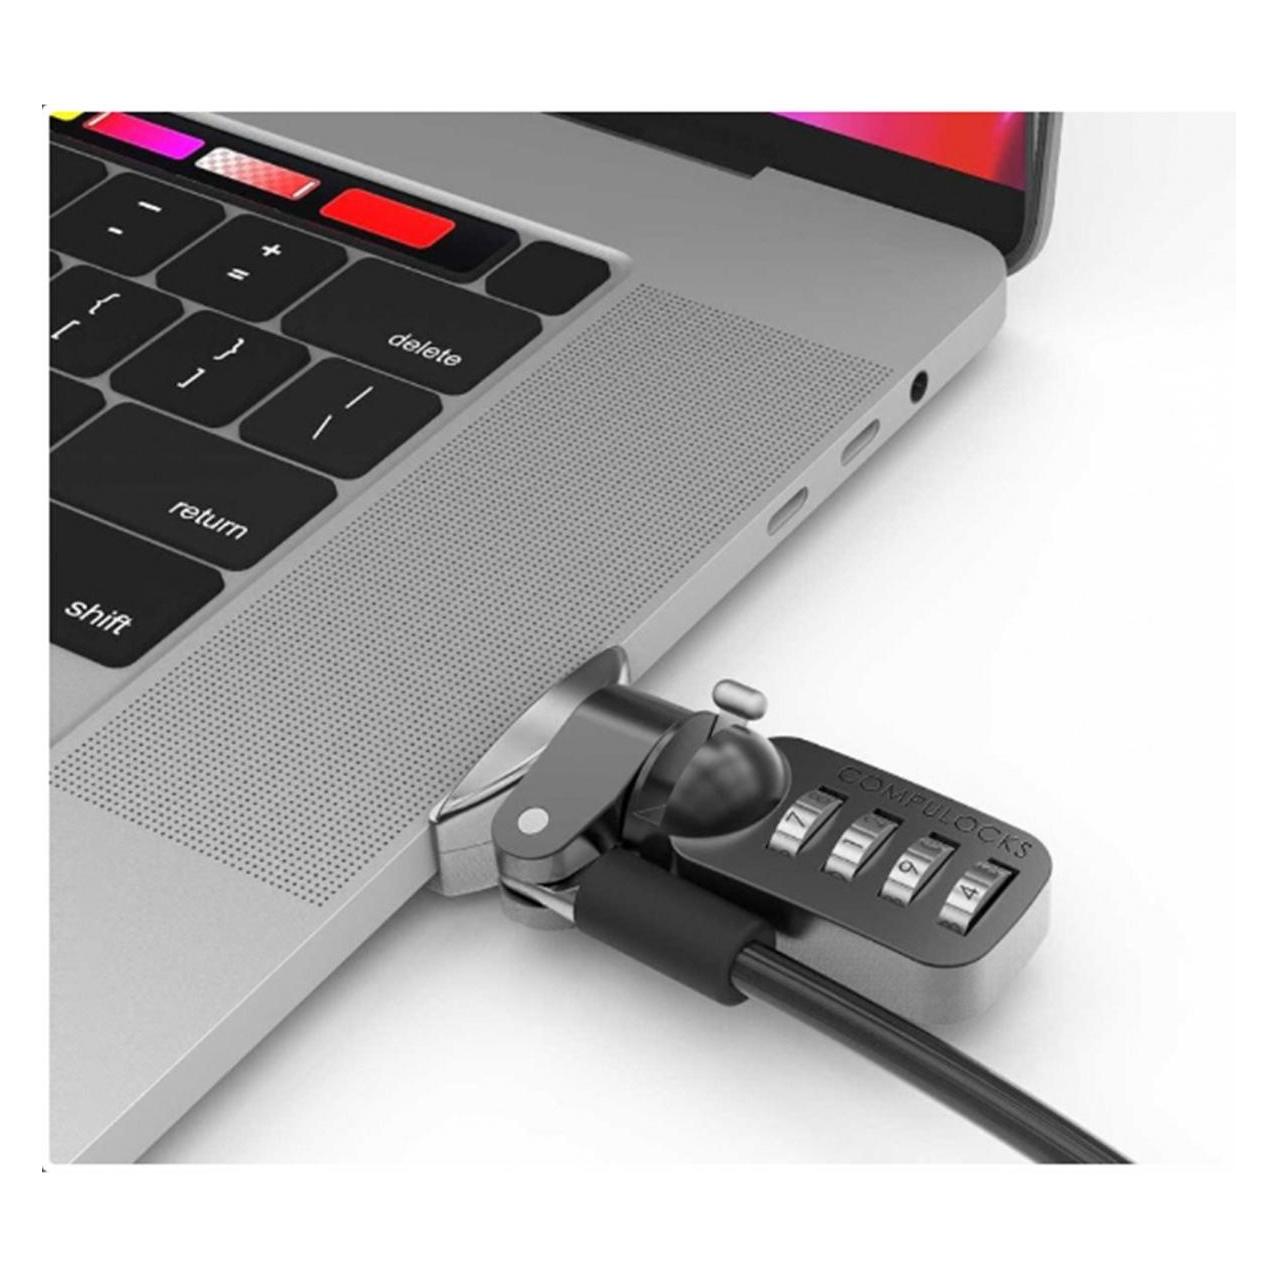
Produkte zum Begriff Compulocks-Ledge---system:
-
Alexa, Felix: Kali Linux Hacking-Tools für DummiesKali Linux Hacking-Tools für Dummies , Sie möchten testen, wie sicher Ihr IT-System ist? Dann hilft Ihnen dieses Buch! Es zeigt Ihnen Schritt für Schritt, wie Sie Ihre Systeme mit Kali Linux auf Herz und Nieren prüfen. Sie lernen, wie Passwörter geknackt werden, wie Sie Schwachstellen von Websites finden, die Konfigurationen von Webservern überprüfen und vieles mehr. Außerdem führen die Autoren Sie in Wireless Attacks, Sniffing, Spoofing und IT-Forensik-Analysen ein. Endlose Theorie? Fehlanzeige! Unter Anleitung ausgewiesener IT-Security-Experten lernen Sie aus der Sicht von Hackern zu denken und Ihre IT-Infrastruktur entsprechend zu sichern. , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230419, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Alexa, Felix~Goretzki, Konstantin~Scheible, Tobias, Seitenzahl/Blattzahl: 408, Themenüberschrift: COMPUTERS / Security / General, Keyword: Betriebssysteme / UNIX; Chemie; Computer-Ratgeber; Informatik; Netzwerke / Sicherheit; Sicherheitsmanagement, Fachschema: Datensicherheit / Netz, Fachkategorie: Open-Source und sonstige Betriebssysteme, Thema: Optimieren, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 239, Breite: 175, Höhe: 25, Gewicht: 730, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Wie sicher ist das E-Mail-System in Bezug auf Datenschutz und Verschlüsselung?
Das E-Mail-System ist grundsätzlich sicher, solange angemessene Verschlüsselungstechnologien wie PGP oder S/MIME verwendet werden. Jedoch können E-Mails auf dem Transportweg abgefangen und gelesen werden, wenn keine Ende-zu-Ende-Verschlüsselung eingesetzt wird. Es ist daher ratsam, sensible Informationen nur verschlüsselt zu versenden und zu empfangen. **
-
Wie können Schwachstellen in einem System identifiziert und behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifiziert werden. Nachdem Schwachstellen identifiziert wurden, sollten sie umgehend behoben werden, indem Sicherheitspatches installiert, Konfigurationen angepasst oder Sicherheitslücken geschlossen werden. Ein kontinuierlicher Überwachungsprozess und regelmäßige Schulungen für Mitarbeiter sind ebenfalls entscheidend, um die Sicherheit eines Systems langfristig zu gewährleisten. **
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **


Wie können Schwachstellen in einem System identifiziert und effektiv behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellenanalysen identifiziert werden. Nachdem Schwachstellen identifiziert wurden, sollten sie priorisiert und schnellstmöglich behoben werden, um die Sicherheit des Systems zu gewährleisten. Es ist wichtig, dass Sicherheitspatches und Updates regelmäßig installiert werden, um potenzielle Angriffspunkte zu schließen. **
Wie können Schwachstellen in einem System identifiziert und effektiv behoben werden, um die Sicherheit zu erhöhen?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellenanalysen identifiziert werden. Nach der Identifizierung sollten die Schwachstellen priorisiert und schnellstmöglich behoben werden, um potenzielle Sicherheitslücken zu schließen. Durch regelmäßige Updates, Patches und Schulungen der Mitarbeiter kann die Sicherheit des Systems langfristig erhöht werden. **
Top-Angebote
Produkte zum Begriff Compulocks-Ledge---system:
-
Wie baue ich selbst eine Ledge zum Skateboarden?
Um eine Ledge zum Skateboarden selbst zu bauen, benötigst du einige Materialien wie Holzbretter, Schrauben und eventuell Metallkanten. Zuerst solltest du die gewünschte Größe und Form der Ledge planen und die Holzbretter entsprechend zuschneiden. Anschließend werden die Bretter miteinander verschraubt und die Metallkanten, falls gewünscht, angebracht. Zum Schluss kannst du die Ledge noch mit einer rutschfesten Oberfläche versehen, zum Beispiel mit Skateboard-Grip-Tape. **
-
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Wie sicher ist das E-Mail-System in Bezug auf Datenschutz und Verschlüsselung?
Das E-Mail-System ist grundsätzlich sicher, solange angemessene Verschlüsselungstechnologien wie PGP oder S/MIME verwendet werden. Jedoch können E-Mails auf dem Transportweg abgefangen und gelesen werden, wenn keine Ende-zu-Ende-Verschlüsselung eingesetzt wird. Es ist daher ratsam, sensible Informationen nur verschlüsselt zu versenden und zu empfangen. **
Ähnliche Suchbegriffe für Compulocks-Ledge---system
-
Alexa, Felix: Kali Linux Hacking-Tools für DummiesKali Linux Hacking-Tools für Dummies , Sie möchten testen, wie sicher Ihr IT-System ist? Dann hilft Ihnen dieses Buch! Es zeigt Ihnen Schritt für Schritt, wie Sie Ihre Systeme mit Kali Linux auf Herz und Nieren prüfen. Sie lernen, wie Passwörter geknackt werden, wie Sie Schwachstellen von Websites finden, die Konfigurationen von Webservern überprüfen und vieles mehr. Außerdem führen die Autoren Sie in Wireless Attacks, Sniffing, Spoofing und IT-Forensik-Analysen ein. Endlose Theorie? Fehlanzeige! Unter Anleitung ausgewiesener IT-Security-Experten lernen Sie aus der Sicht von Hackern zu denken und Ihre IT-Infrastruktur entsprechend zu sichern. , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230419, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Alexa, Felix~Goretzki, Konstantin~Scheible, Tobias, Seitenzahl/Blattzahl: 408, Themenüberschrift: COMPUTERS / Security / General, Keyword: Betriebssysteme / UNIX; Chemie; Computer-Ratgeber; Informatik; Netzwerke / Sicherheit; Sicherheitsmanagement, Fachschema: Datensicherheit / Netz, Fachkategorie: Open-Source und sonstige Betriebssysteme, Thema: Optimieren, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Netzwerksicherheit, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Länge: 239, Breite: 175, Höhe: 25, Gewicht: 730, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Schwachstellen in einem System identifiziert und behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifiziert werden. Nachdem Schwachstellen identifiziert wurden, sollten sie umgehend behoben werden, indem Sicherheitspatches installiert, Konfigurationen angepasst oder Sicherheitslücken geschlossen werden. Ein kontinuierlicher Überwachungsprozess und regelmäßige Schulungen für Mitarbeiter sind ebenfalls entscheidend, um die Sicherheit eines Systems langfristig zu gewährleisten. **
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Wie können Schwachstellen in einem System identifiziert und effektiv behoben werden, um die Sicherheit zu gewährleisten?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellenanalysen identifiziert werden. Nachdem Schwachstellen identifiziert wurden, sollten sie priorisiert und schnellstmöglich behoben werden, um die Sicherheit des Systems zu gewährleisten. Es ist wichtig, dass Sicherheitspatches und Updates regelmäßig installiert werden, um potenzielle Angriffspunkte zu schließen. **
-
Wie können Schwachstellen in einem System identifiziert und effektiv behoben werden, um die Sicherheit zu erhöhen?
Schwachstellen können durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellenanalysen identifiziert werden. Nach der Identifizierung sollten die Schwachstellen priorisiert und schnellstmöglich behoben werden, um potenzielle Sicherheitslücken zu schließen. Durch regelmäßige Updates, Patches und Schulungen der Mitarbeiter kann die Sicherheit des Systems langfristig erhöht werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.