Domain hacking-tools.de kaufen?
Wir ziehen mit dem Projekt
hacking-tools.de um.
Sind Sie am Kauf der Domain
hacking-tools.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hacking-tools.de kaufen?
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
Ähnliche Suchbegriffe für Plant-it
Top-Angebote
Produkte zum Begriff Plant-it:
-
Home>it set with plant trowel & plant cultivator with wooden handleOptimize your gardening experience with this plant spade and plant cultivator set, both equipped with wooden handles for a comfortable and natural feel. The handle is made of beech wood, which not only adds elegance, but also provides a solid and reliable handle.10,40 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Home>it plant fork with wooden handleOptimise your gardening with this plant fork with wooden handle - the ideal tool for precise and efficient handling of plants. Measuring 28x8x3.5 cm, this plant fork is designed to make planting and repotting a breeze.6,54 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Green>it plant trolley in veneer 30 cmPflanzenroller erleichtern das Bewegen von Pflanzen und Töpfen. Kann für leichte und schwere Töpfe verwendet werden. Das Holz ist nachhaltig, so dass Sie sicher sein können, dass Sie keine Belastung für die Umwelt und die Natur darstellen. Laminierte Pflanzenroller 4 x 2" Räder, davon 2 mit Bremsen Maße: Ø30 cm Materialien: Laminat+PP Dicke: 1,8 cm Tragfähigkeit: 150 kg13,92 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen Zugriffsanalyse-Tools nutzen, um die Sicherheit ihrer IT-Infrastruktur zu verbessern und potenzielle Sicherheitslücken zu identifizieren?
Unternehmen können Zugriffsanalyse-Tools verwenden, um das Verhalten von Benutzern und Systemen in Echtzeit zu überwachen und verdächtige Aktivitäten zu erkennen. Durch die Analyse von Zugriffsprotokollen können Unternehmen potenzielle Sicherheitslücken identifizieren und proaktiv Maßnahmen ergreifen, um diese zu beheben. Zugriffsanalyse-Tools ermöglichen es Unternehmen, Sicherheitsrichtlinien zu überwachen und sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen. Darüber hinaus können Unternehmen mithilfe dieser Tools auch die Einhaltung von Compliance-Vorschriften überwachen und sicherstellen. **

Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
Wie können Unternehmen ihre IT-Infrastruktur vor potenziellen Sicherheitslücken und Schwachstellen schützen, um die Vulnerabilität gegenüber Cyberangriffen zu minimieren?
Unternehmen können ihre IT-Infrastruktur schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie eine robuste Firewall und Antivirensoftware implementieren, um unautorisierten Zugriff und Malware-Infektionen zu verhindern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Social Engineering-Taktiken zu erkennen und zu vermeiden. Schließlich sollten Unternehmen regelmäßige Backups ihrer Daten erstellen und diese an einem sicheren Ort aufbewahren, um im Falle eines Cyberangriffs schnell wiederherstellen zu können. **
Top-Angebote
Produkte zum Begriff Plant-it:
-
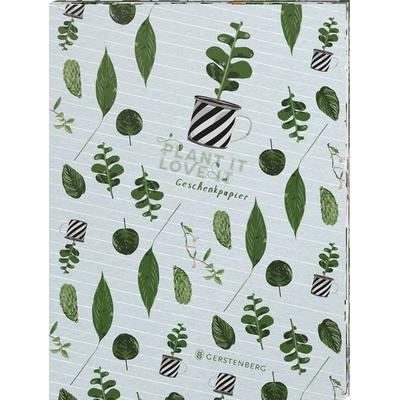
Plant it - Love it! Geschenkpapier-Heft Motiv PflanzenkinderZehn Bögen Mit Hochwertigem Geschenkpapier Im Bogenformat 50 X 70 Cm Sind In Diesem Heft Versammelt - Zauberhafte Motive Mit Künstlerischen Pflanzenmotiven In Modernem Design Für Viele Schöne Geschenkmomente.9,95 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Home>it set with plant trowel & plant cultivator with wooden handleOptimize your gardening experience with this plant spade and plant cultivator set, both equipped with wooden handles for a comfortable and natural feel. The handle is made of beech wood, which not only adds elegance, but also provides a solid and reliable handle.10,40 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Home>it plant fork with wooden handleOptimise your gardening with this plant fork with wooden handle - the ideal tool for precise and efficient handling of plants. Measuring 28x8x3.5 cm, this plant fork is designed to make planting and repotting a breeze.6,54 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Was sind die wichtigsten Schritte, um einen erfolgreichen Penetrationstest durchzuführen und Sicherheitslücken in einem IT-System zu identifizieren?
1. Planung: Definieren Sie klare Ziele, den Umfang des Tests und die Methoden, die Sie verwenden werden. 2. Durchführung: Führen Sie den Penetrationstest gemäß dem definierten Plan durch, um Schwachstellen im System zu identifizieren. 3. Berichterstattung: Dokumentieren Sie alle gefundenen Sicherheitslücken und empfehlen Sie Maßnahmen zur Behebung, um die Sicherheit des IT-Systems zu verbessern. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
Ähnliche Suchbegriffe für Plant-it
-
Green>it plant trolley in veneer 30 cmPflanzenroller erleichtern das Bewegen von Pflanzen und Töpfen. Kann für leichte und schwere Töpfe verwendet werden. Das Holz ist nachhaltig, so dass Sie sicher sein können, dass Sie keine Belastung für die Umwelt und die Natur darstellen. Laminierte Pflanzenroller 4 x 2" Räder, davon 2 mit Bremsen Maße: Ø30 cm Materialien: Laminat+PP Dicke: 1,8 cm Tragfähigkeit: 150 kg13,92 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
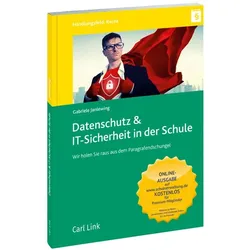
Datenschutz & IT-Sicherheit in der Schule, Fachbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Wie können Unternehmen Zugriffsanalyse-Tools nutzen, um die Sicherheit ihrer IT-Infrastruktur zu verbessern und potenzielle Sicherheitslücken zu identifizieren?
Unternehmen können Zugriffsanalyse-Tools verwenden, um das Verhalten von Benutzern und Systemen in Echtzeit zu überwachen und verdächtige Aktivitäten zu erkennen. Durch die Analyse von Zugriffsprotokollen können Unternehmen potenzielle Sicherheitslücken identifizieren und proaktiv Maßnahmen ergreifen, um diese zu beheben. Zugriffsanalyse-Tools ermöglichen es Unternehmen, Sicherheitsrichtlinien zu überwachen und sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen. Darüber hinaus können Unternehmen mithilfe dieser Tools auch die Einhaltung von Compliance-Vorschriften überwachen und sicherstellen. **
-
Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
-
Wie können Unternehmen ihre IT-Infrastruktur vor potenziellen Sicherheitslücken und Schwachstellen schützen, um die Vulnerabilität gegenüber Cyberangriffen zu minimieren?
Unternehmen können ihre IT-Infrastruktur schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie eine robuste Firewall und Antivirensoftware implementieren, um unautorisierten Zugriff und Malware-Infektionen zu verhindern. Zudem ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Social Engineering-Taktiken zu erkennen und zu vermeiden. Schließlich sollten Unternehmen regelmäßige Backups ihrer Daten erstellen und diese an einem sicheren Ort aufbewahren, um im Falle eines Cyberangriffs schnell wiederherstellen zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.